Fall · 01 · Sicherheitsscanner für Code
Bryxe Shield
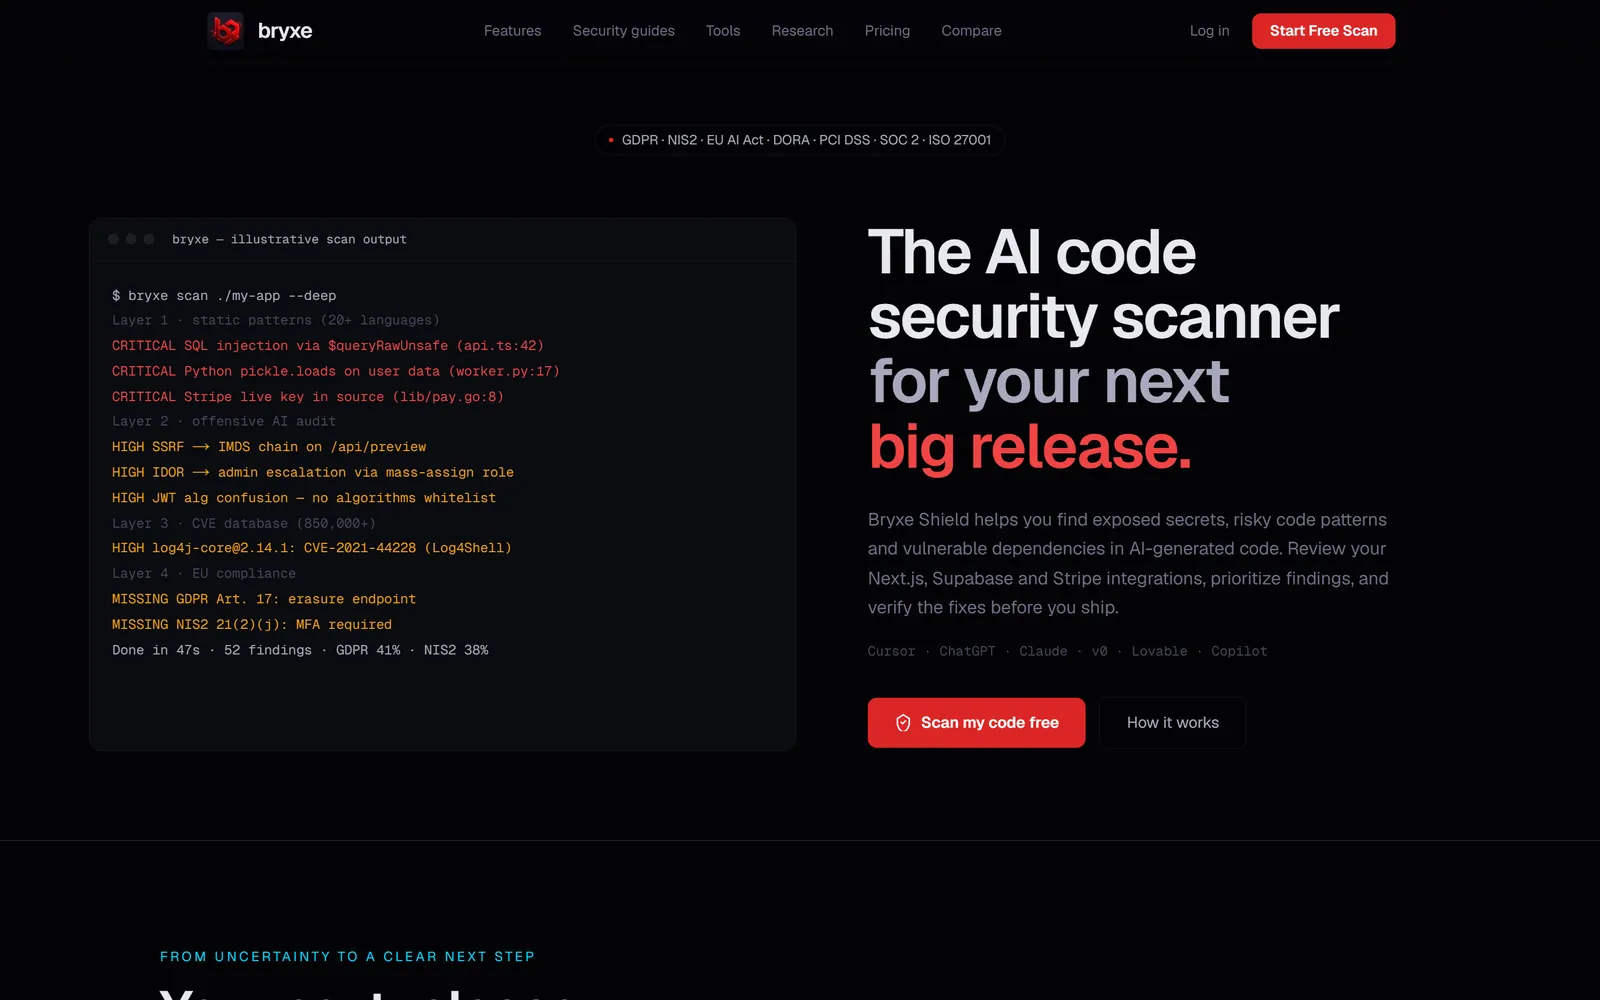
Projekt hochladen — und er findet, was ein Auditor finden würde: vergessene Passwörter, Wege hinein für Angreifer, veraltete Bausteine mit bekannten Lücken. Den Report können Sie direkt einem Kunden oder einer Behörde geben.
- Ergebnis
- 3.615Prüfungen bei jedem Scan, dazu 457 Muster für Secrets
- Gebaut für
- Produktteams mit Markteintritt in der EU
- Live in
- 21 Tage
- Technologie
- Next.jsClaudePrisma
Was sich geändert hat
Vorher
Security-Audit: zwei Wochen, 6.000 € und ein PDF
Nachher
Vollständiger Report in neunzig Sekunden, bei jeder Änderung
Eine Woche Auditarbeit in neunzig Sekunden.
Was drinsteckt
- Erklärt jede Lücke zweimal: dem Techniker und dem Chef
- Ein Chat, der genau Ihren Code und Ihre Funde kennt
- Ein Bot sitzt im GitHub und prüft jeden Push
- Sicherheits-Badge für die Seite, PDF für den Prüfer
So sieht es aus
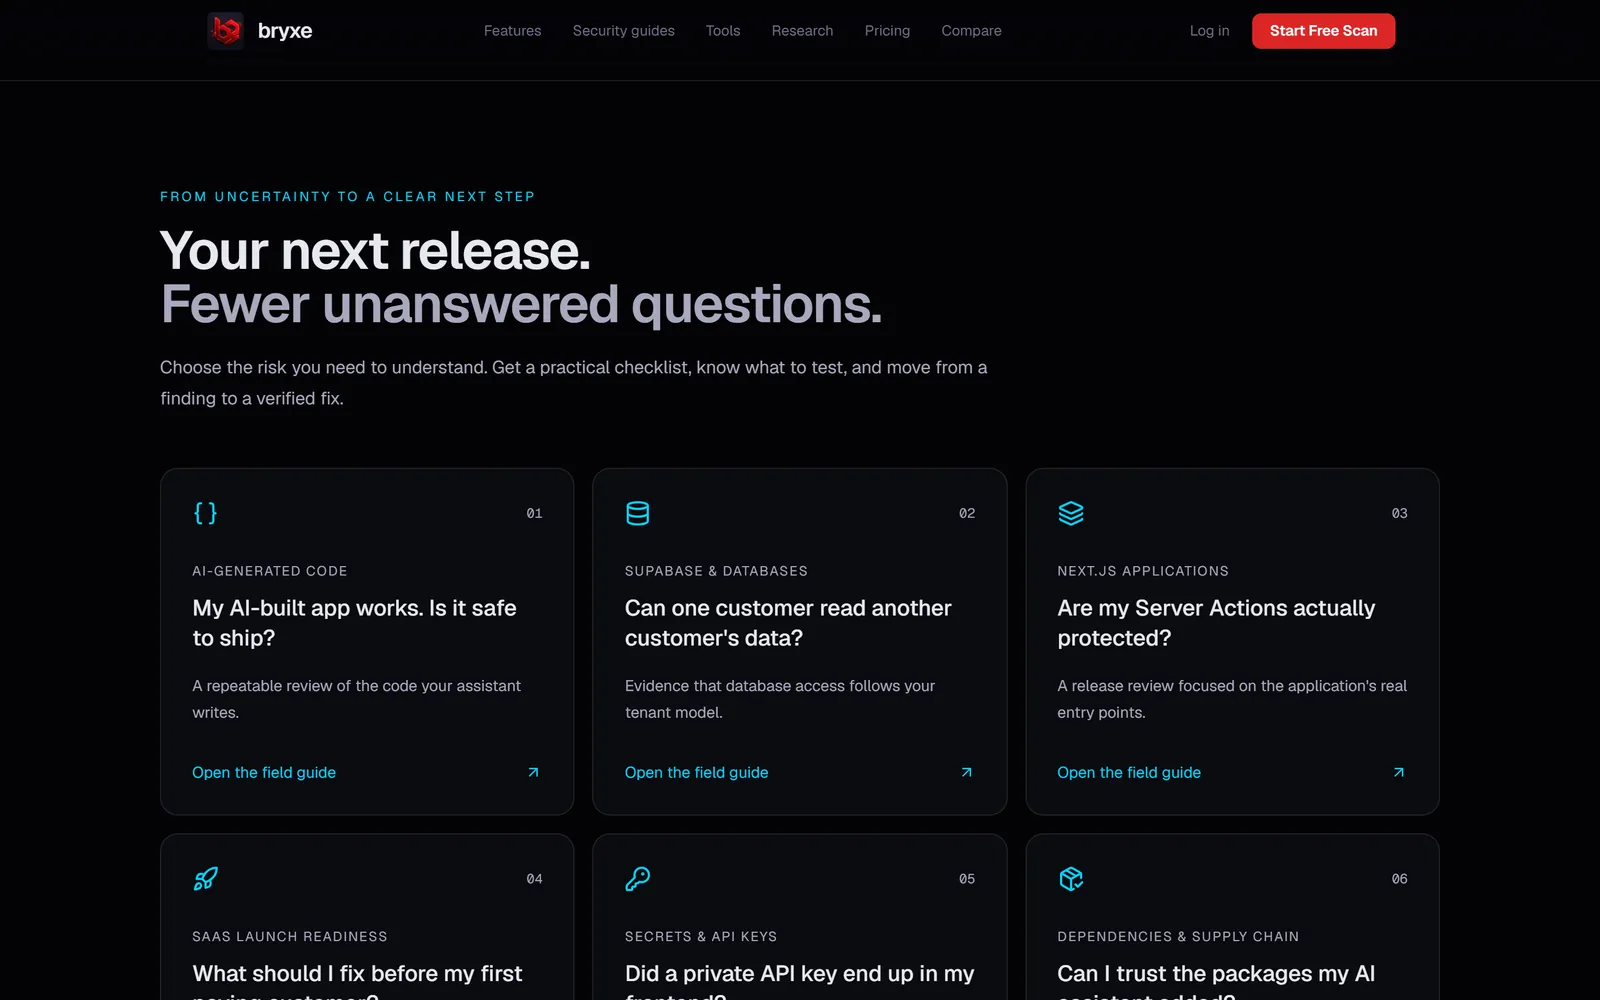
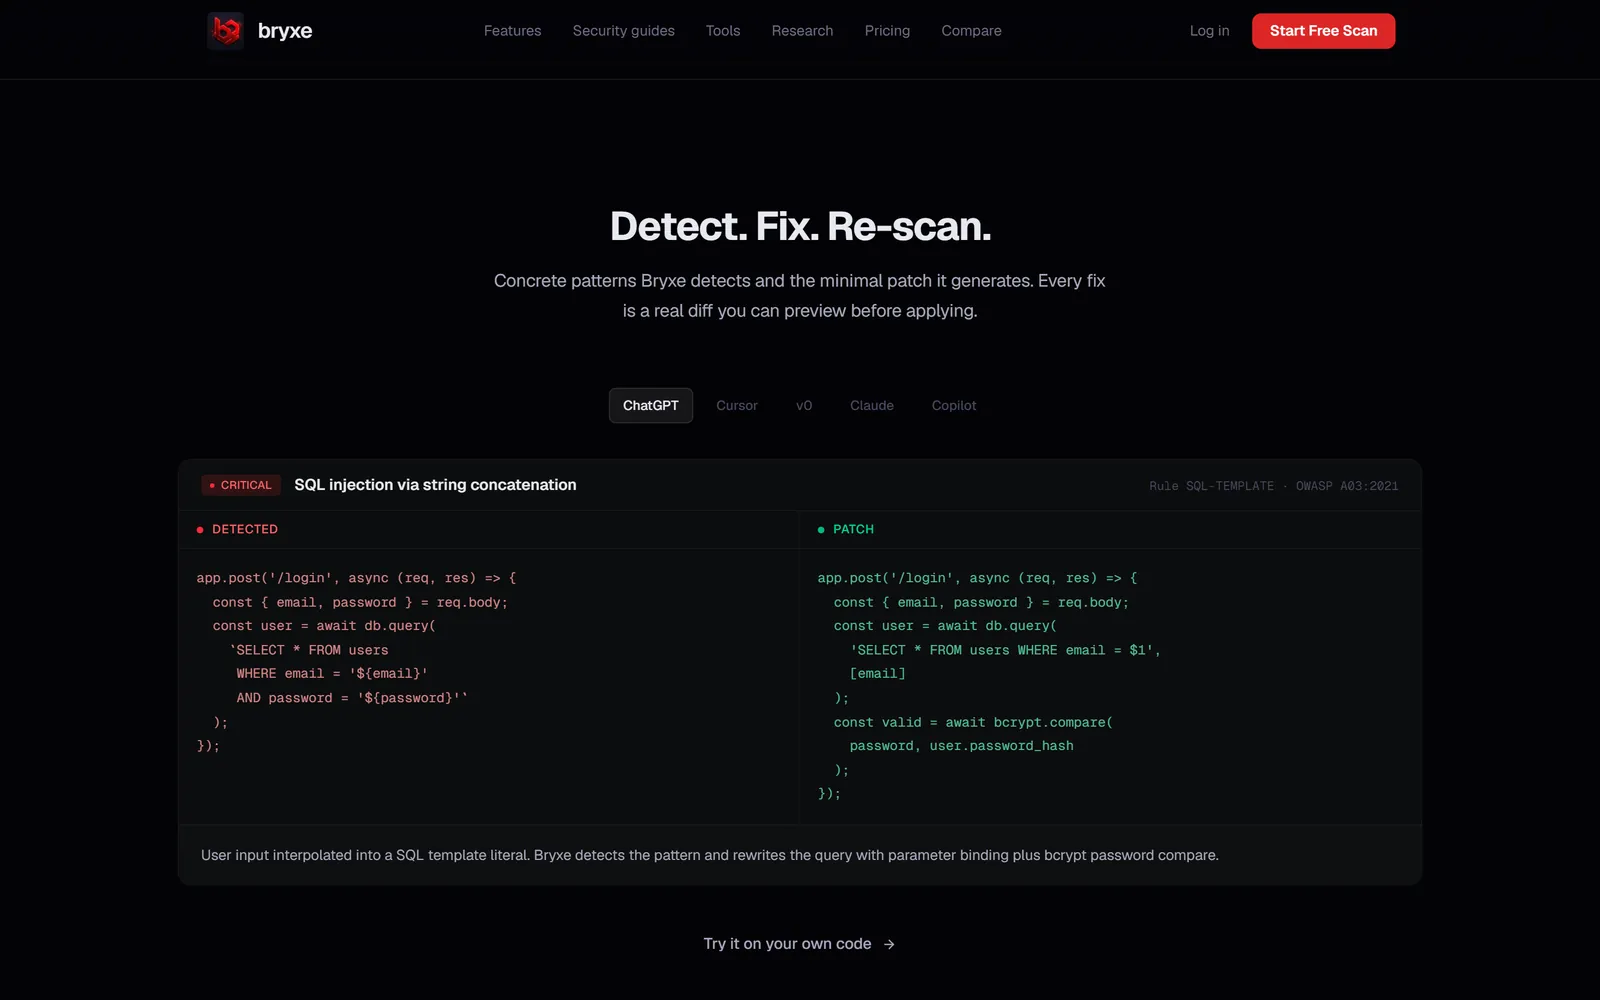
Das Projekt ist live — prüfen Sie selbst: bryxe.app
Kostenlose Demo · 20 Minuten
So ein System für Ihr Unternehmen?
Vor dem Call bauen wir eine Demo mit den Daten Ihrer Website, im Call zeigen wir sie Ihnen live. Kostenlos und unverbindlich.
So etwas will ich auchWeitere Referenzen
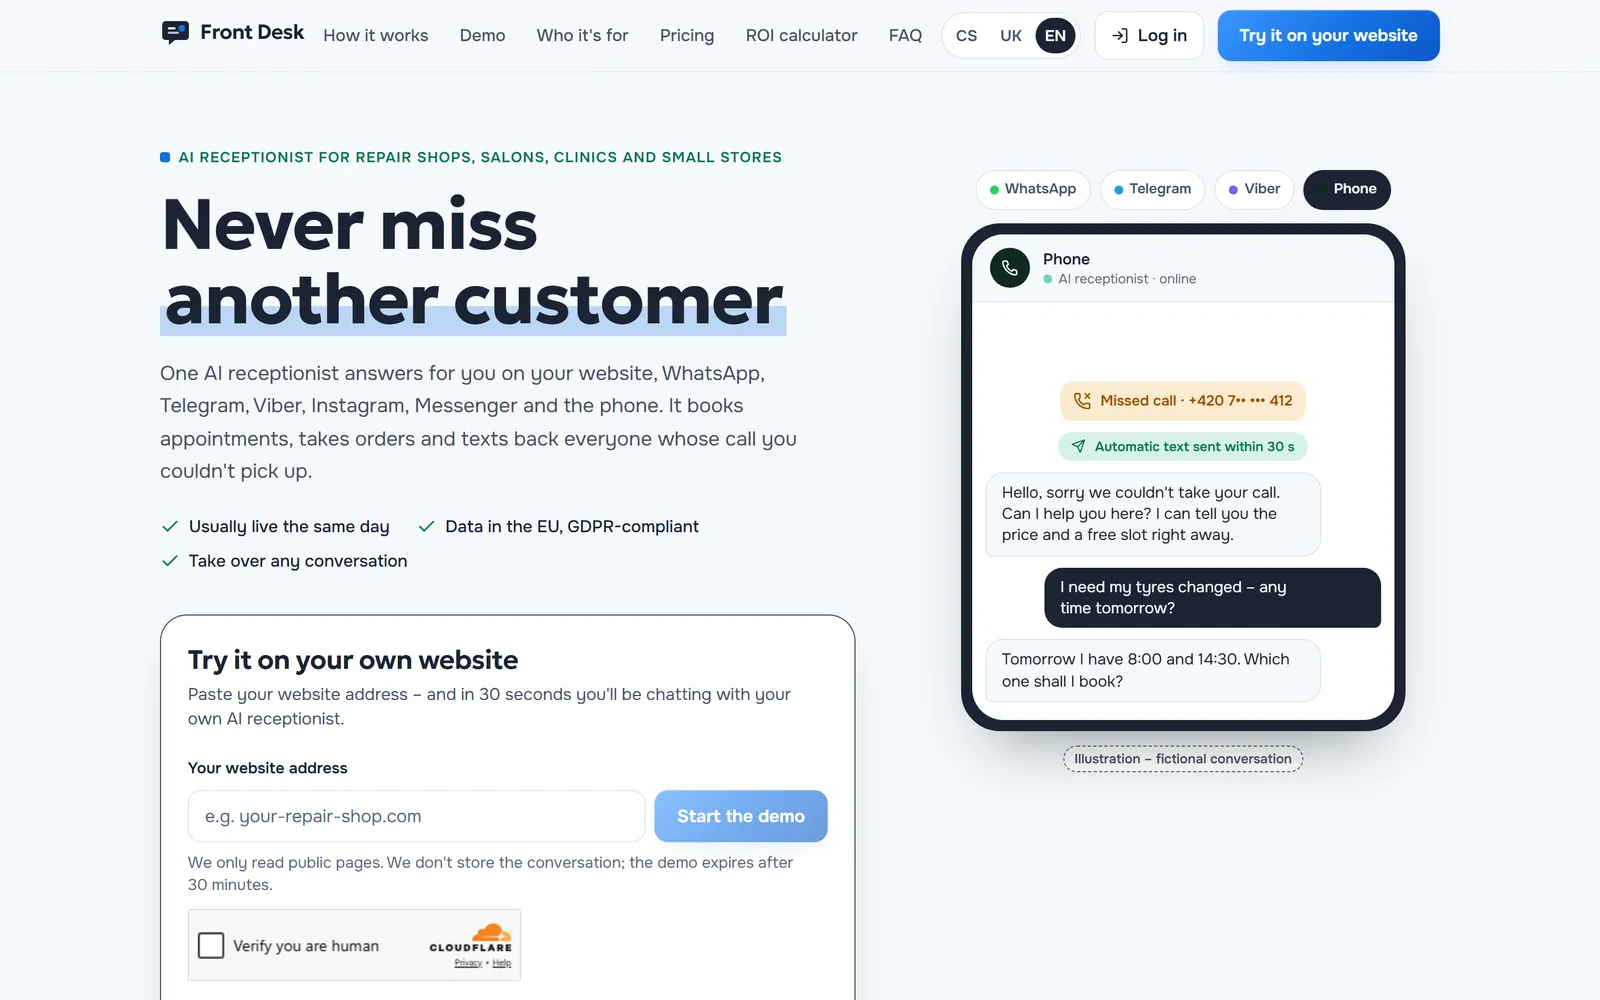
Plattform02
Synelo Front Desk
Ein Empfang, der nie schläft
30 Sek.und die neue Anfrage hat eine Antwort
Fallstudie lesen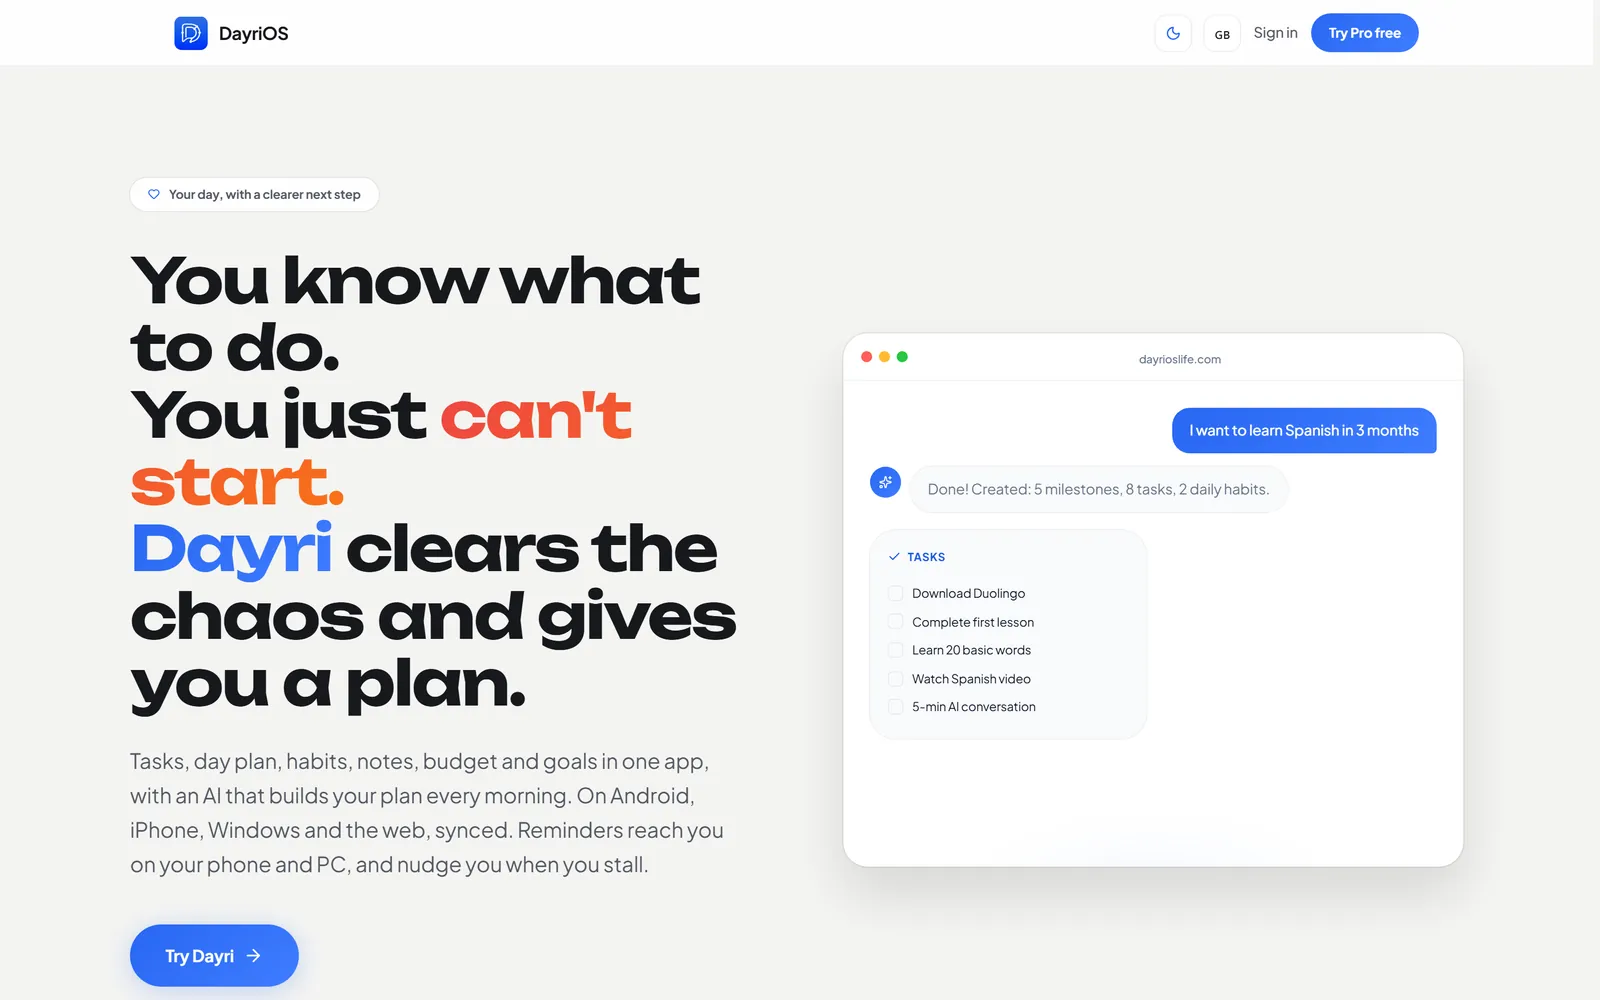
Mobile App06
DayriOS
Eine App auf jedem Telefon
×3Plattformen, ein Team, ein Release
Fallstudie lesen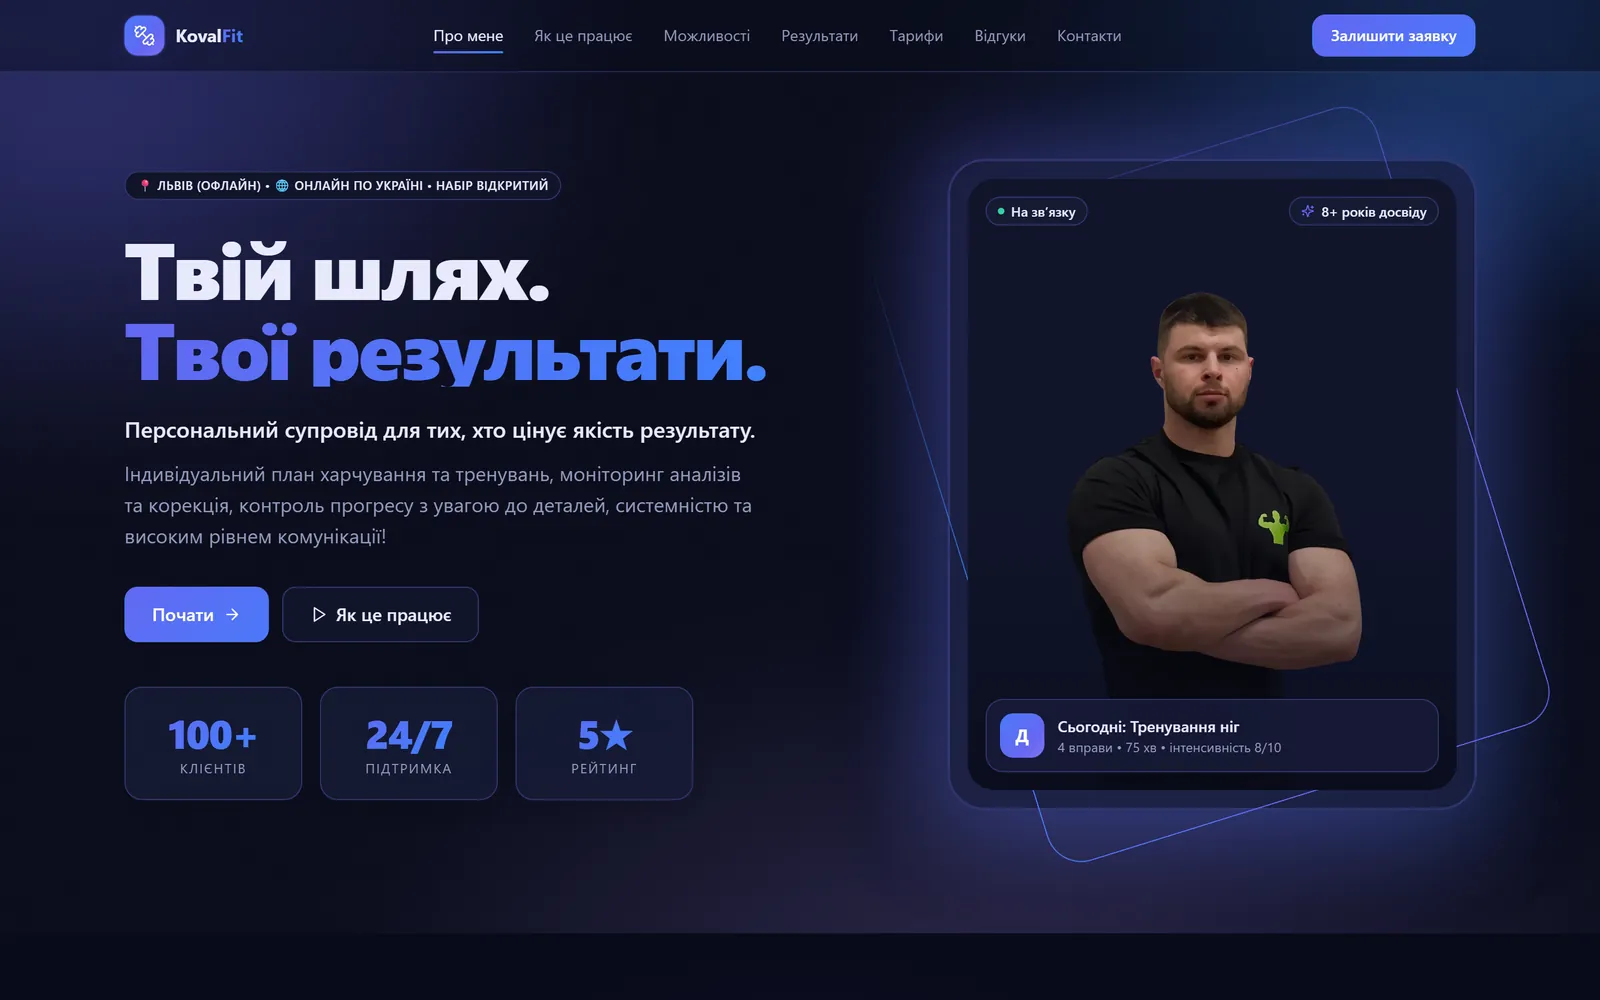
Mobile App07
KovalFit
Trainer und Kunde, eine App
0 ExcelTabellen im Alltag des Trainers
Fallstudie lesen