Cas · 01 · Scanner de sécurité du code
Bryxe Shield
Vous chargez un projet et il trouve ce qu’un auditeur trouverait : mots de passe oubliés, portes d’entrée pour les attaquants, composants obsolètes aux failles connues. Le rapport se remet tel quel à un client ou à un régulateur.
- Résultat
- 3 615contrôles à chaque analyse, plus 457 motifs de secrets
- Conçu pour
- Équipes produit qui entrent sur le marché européen
- En ligne en
- 21 jours
- Technologies
- Next.jsClaudePrisma
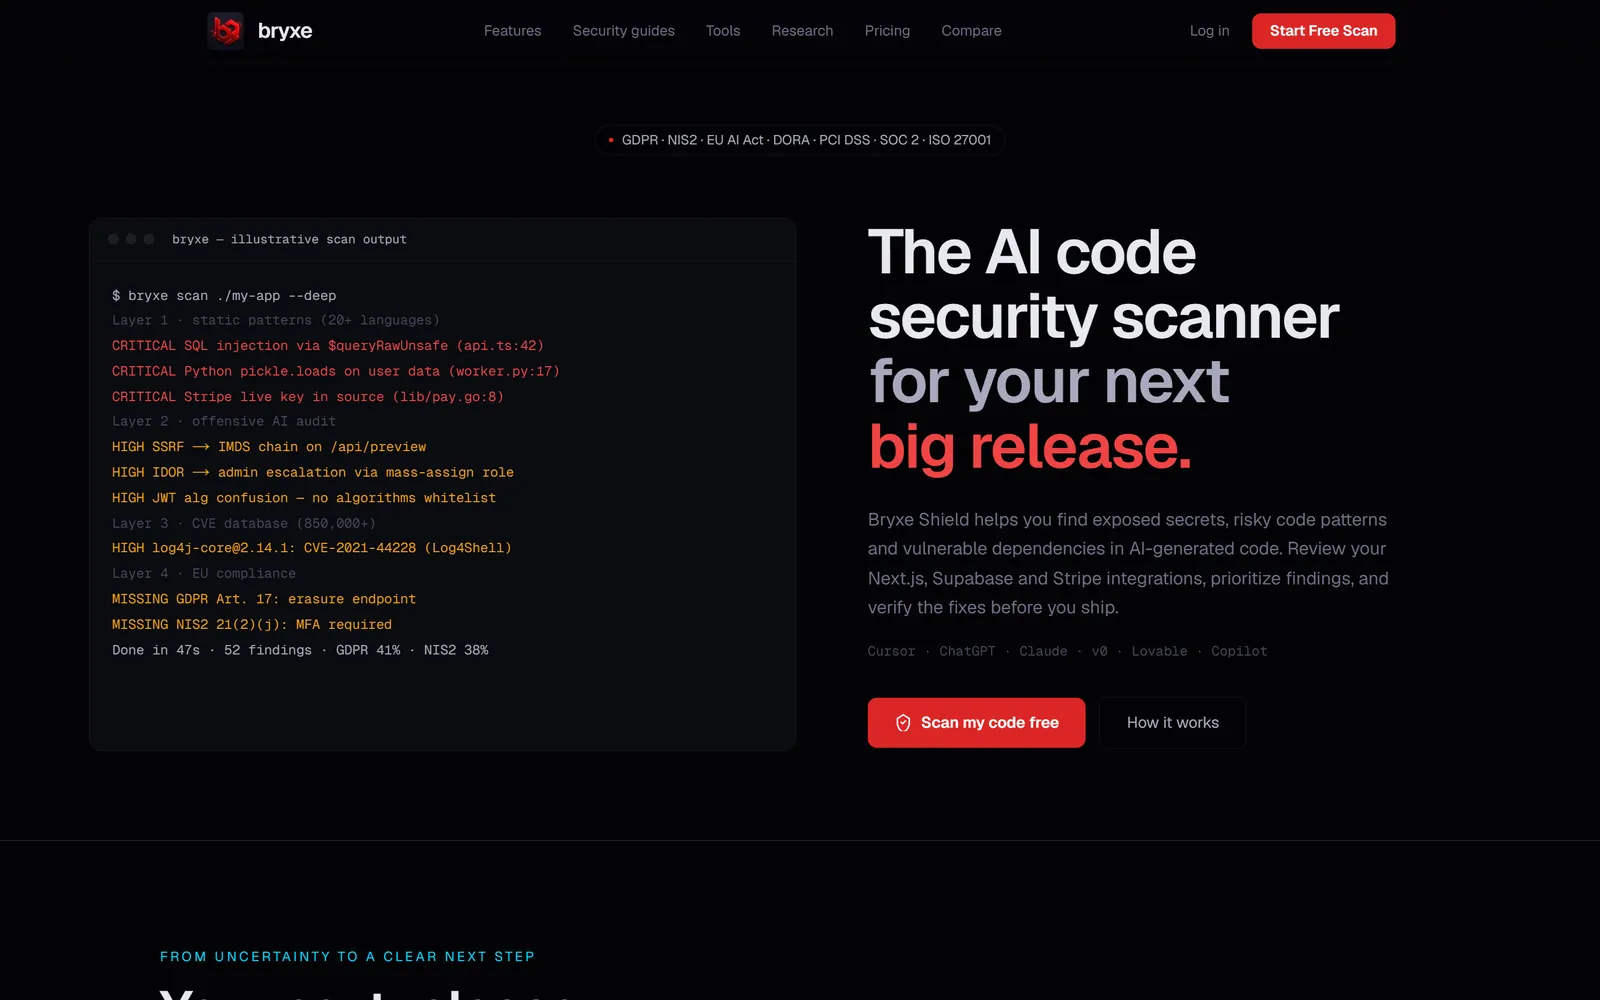
Ce qui a changé
Audit de sécurité : deux semaines, 6 000 € et un PDF
Rapport complet en quatre-vingt-dix secondes, à chaque modification
Une semaine d’audit, faite en quatre-vingt-dix secondes.
Ce qu'il contient
- Explique chaque faille deux fois : au technicien et au patron
- Un chat qui connaît votre code et vos failles
- Un bot vit dans GitHub et vérifie chaque push
- Un badge de sécurité pour le site, un PDF pour l’auditeur
À quoi ça ressemble
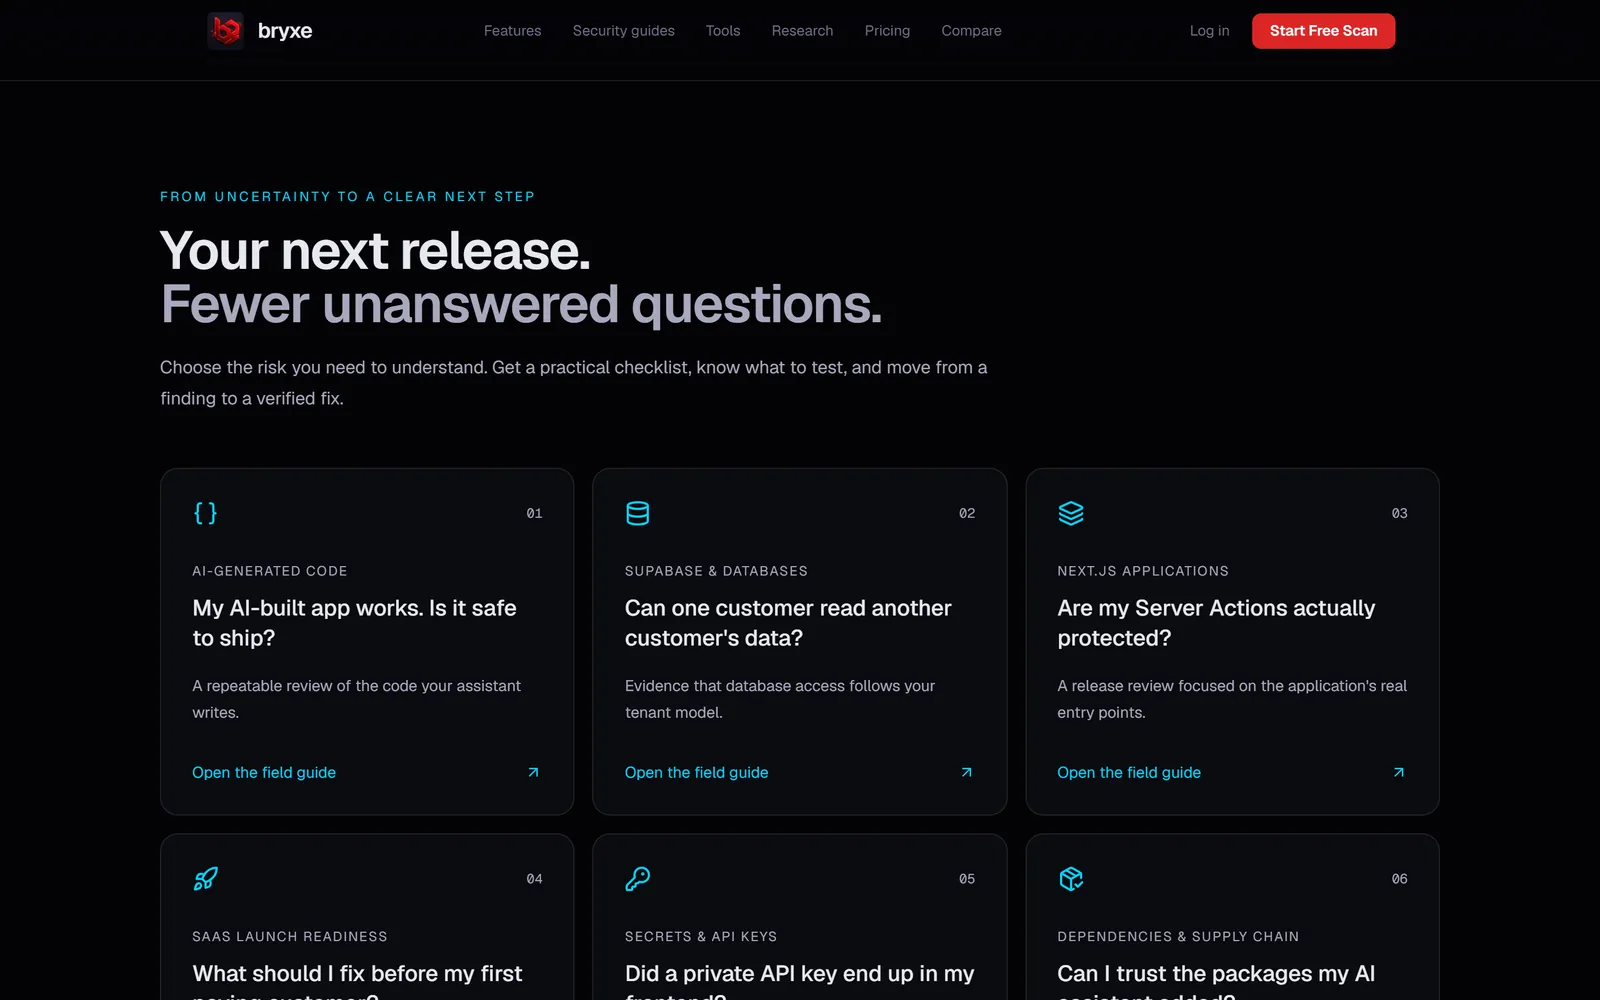
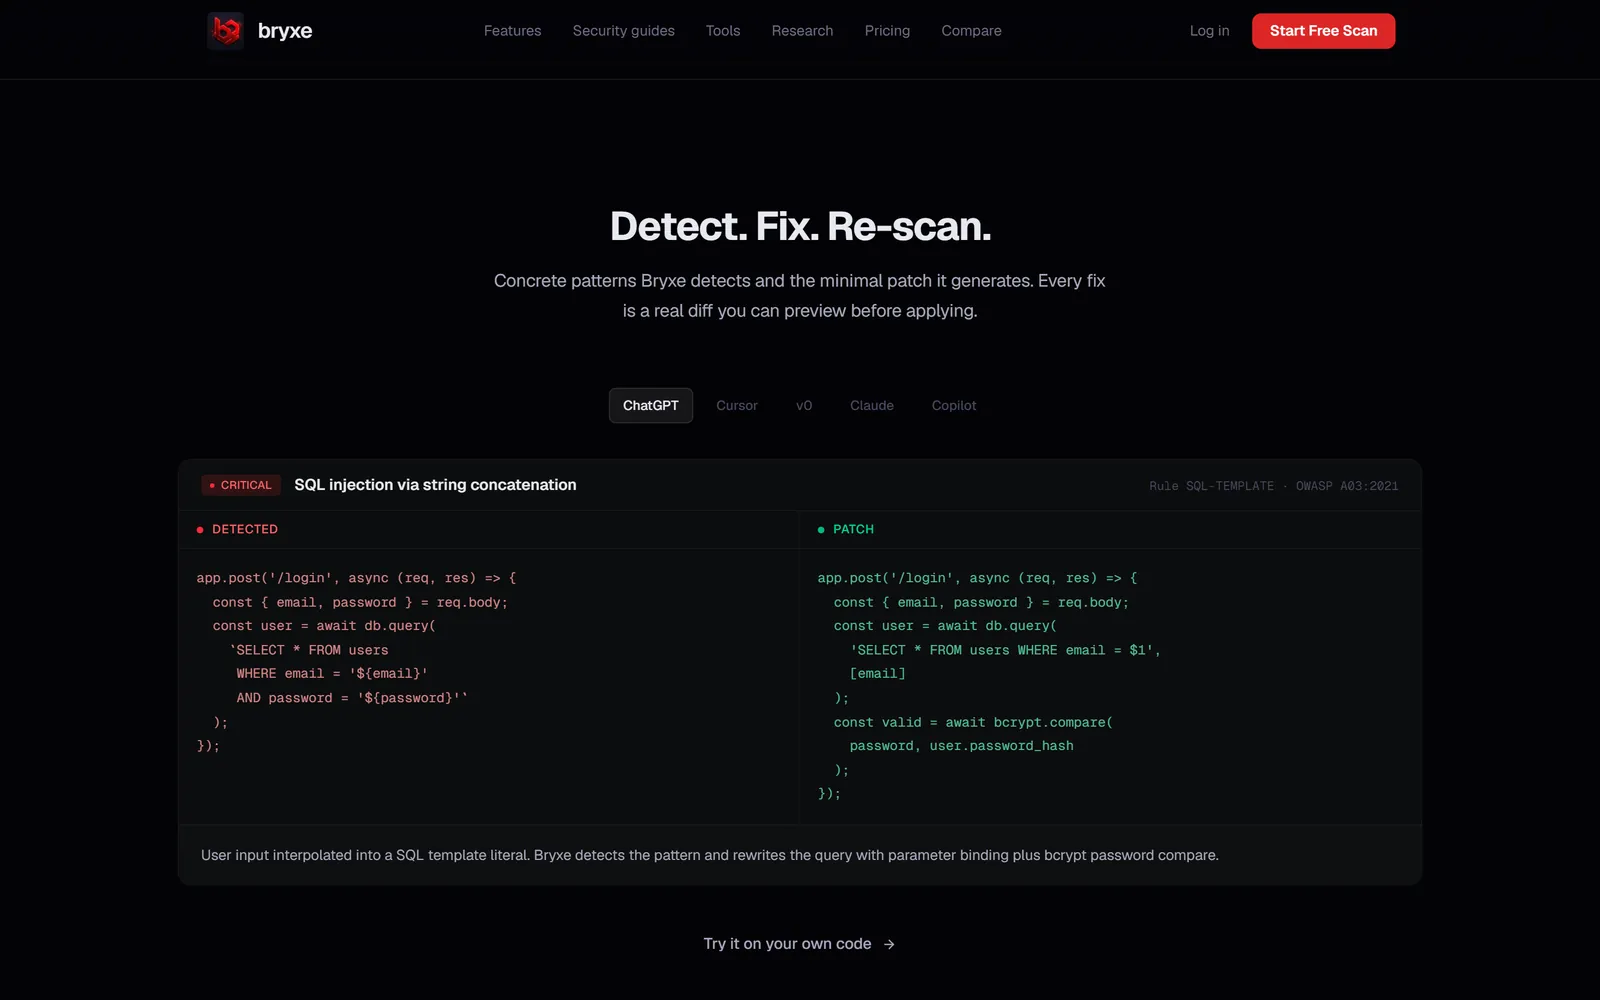
Le projet est en ligne — vérifiez vous-même : bryxe.app
Démo gratuite · 20 minutes
Un système comme celui-ci pour votre entreprise ?
Avant l'appel, nous montons une démo avec les données de votre site ; pendant l'appel, nous vous la montrons en direct. Gratuit et sans engagement.
Je veux la même choseAutres études de cas
Synelo Front Desk
Un accueil qui ne dort jamais
DayriOS
Une app sur chaque téléphone
KovalFit
Coach et client, une seule app