Livré01
3 615
contrôles à chaque analyse, plus 457 motifs de secrets
Une semaine d’audit, faite en quatre-vingt-dix secondes.
BeforeAudit de sécurité : deux semaines, 6 000 € et un PDF
AfterRapport complet en quatre-vingt-dix secondes, à chaque modification
Next.jsClaudePrisma
Dossier · 01
PlateformeScanner de sécurité du code
Bryxe Shield
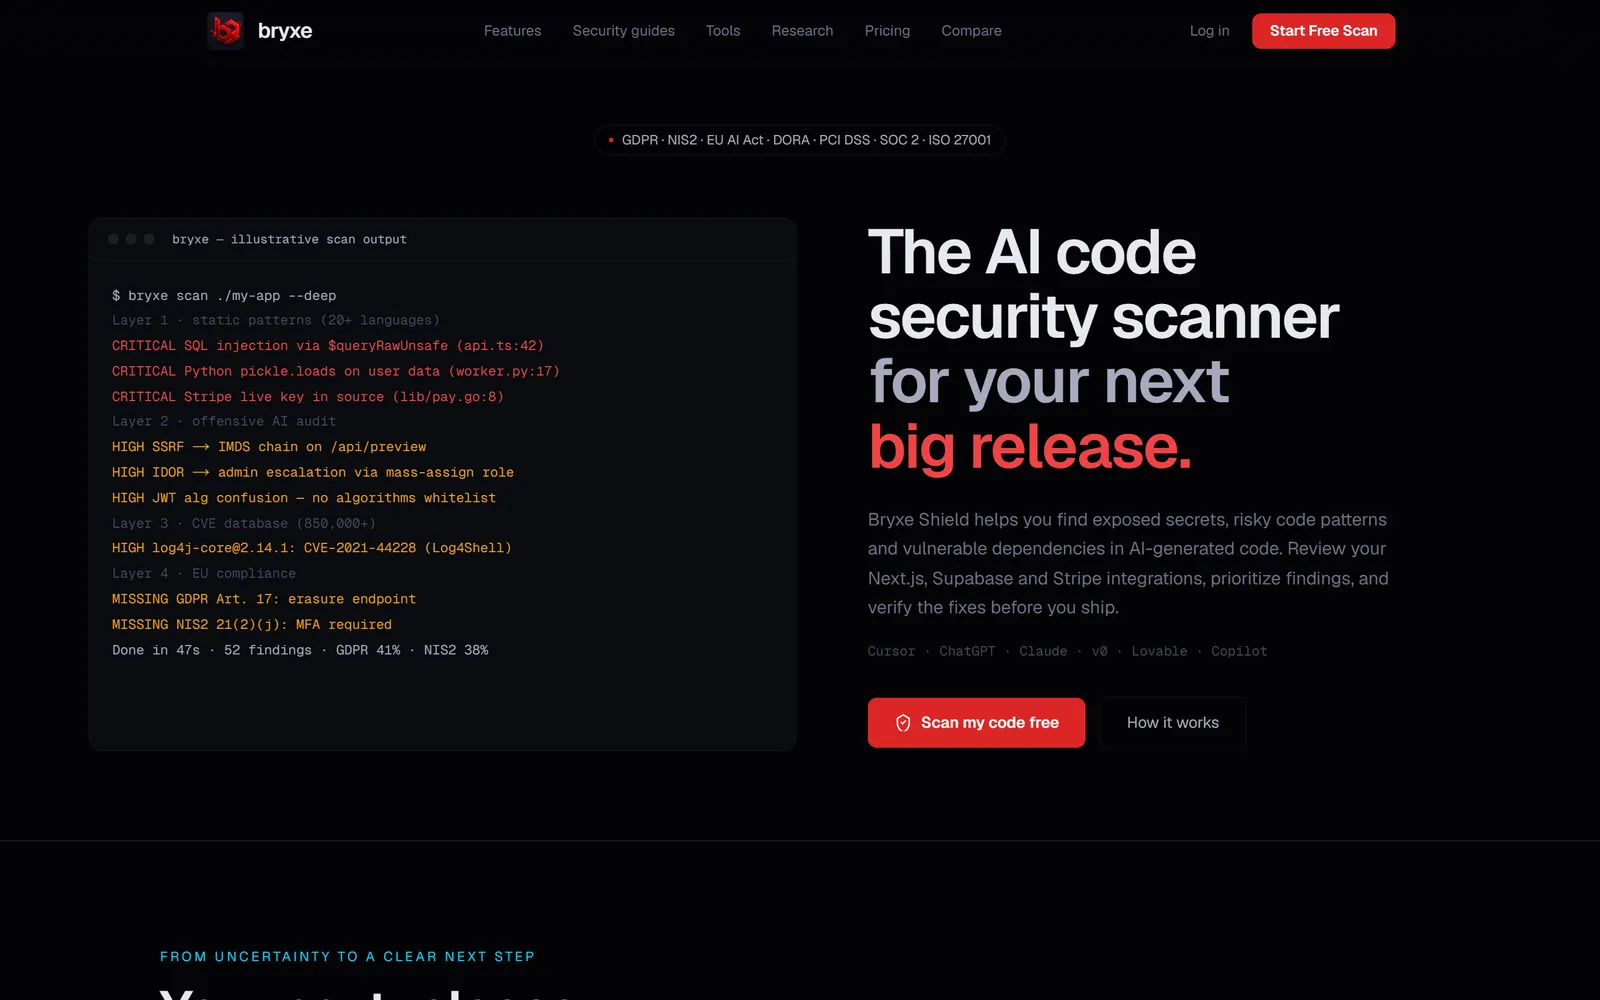
Vous chargez un projet et il trouve ce qu’un auditeur trouverait : mots de passe oubliés, portes d’entrée pour les attaquants, composants obsolètes aux failles connues. Le rapport se remet tel quel à un client ou à un régulateur.
- Explique chaque faille deux fois : au technicien et au patron
- Un chat qui connaît votre code et vos failles
- Un bot vit dans GitHub et vérifie chaque push
- Un badge de sécurité pour le site, un PDF pour l’auditeur